
Executive Cyber Security Assessment
Designed for organisations experiencing:
Unclear cyber strategy
Limited risk visibility
Security control gaps
Identity and access weaknesses
Detection and recovery gaps
Compliance pressure
Unclear investment priorities
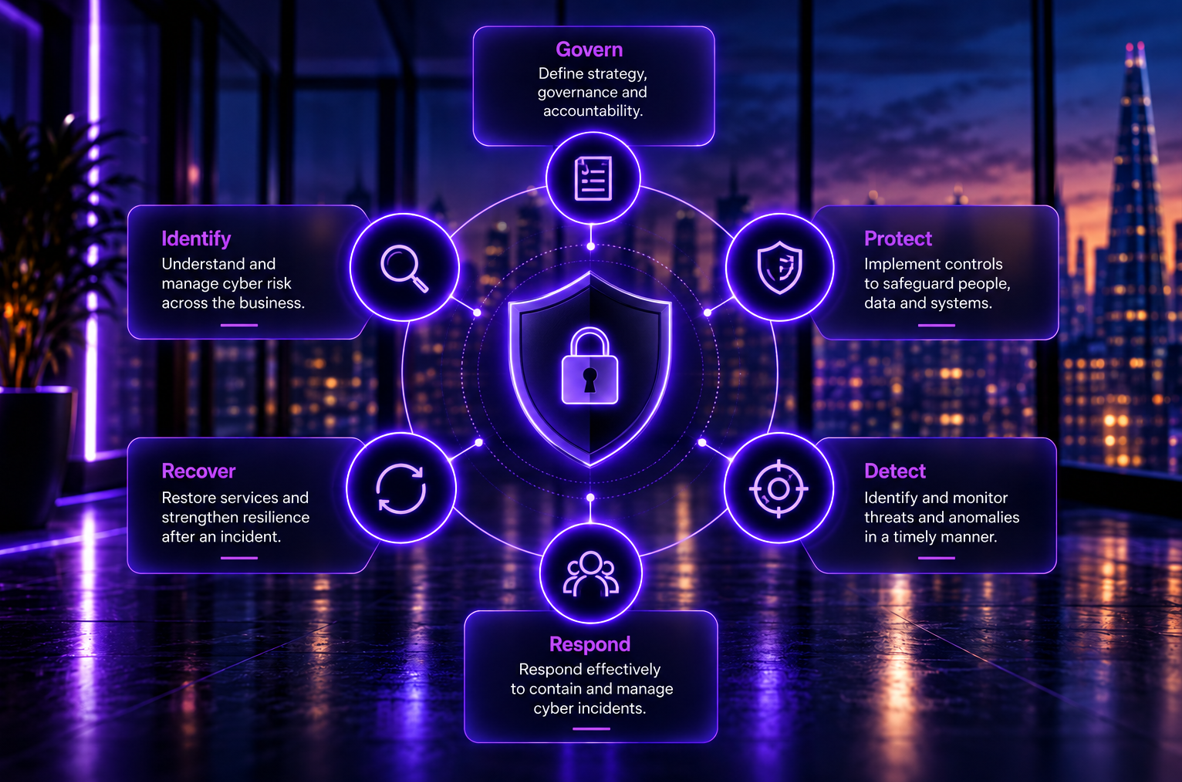
Why Cyber Security Matters
Cyber security depends on more than technology.
It depends on:
Strategy & governance
Risk & resilience
Identity & security
Detection & response
Data & third parties
People & compliance
Recovery
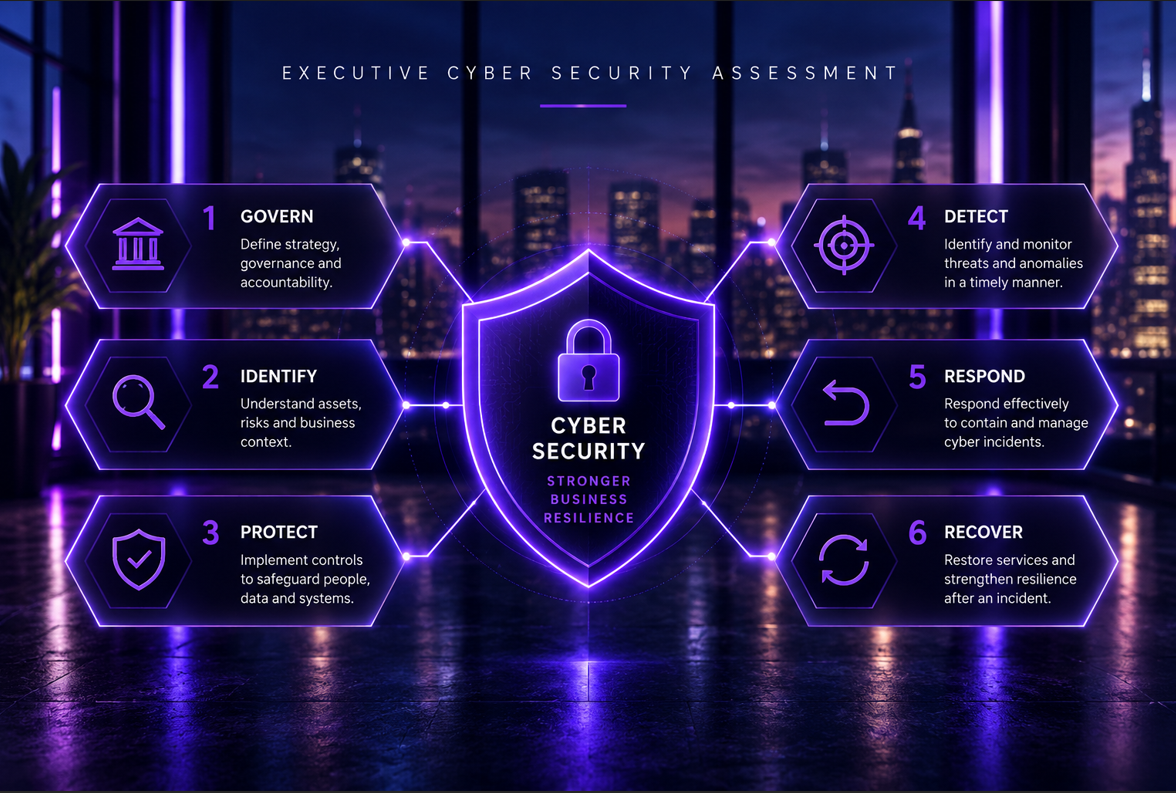
What the Assessment Covers
The Executive Cyber Security Assessment assesses maturity using NIST CSF 2.0 across 6 Functions, 22 Categories and 106 Diagnostics.
What You'll Receive
✓ Maturity Assessment & Dashboard
✓ Cyber Risk Analysis
✓ Prioritised Recommendations
✓ 90-Day Improvement Plan
✓ 12-Month Roadmap
✓ Board-Ready Report
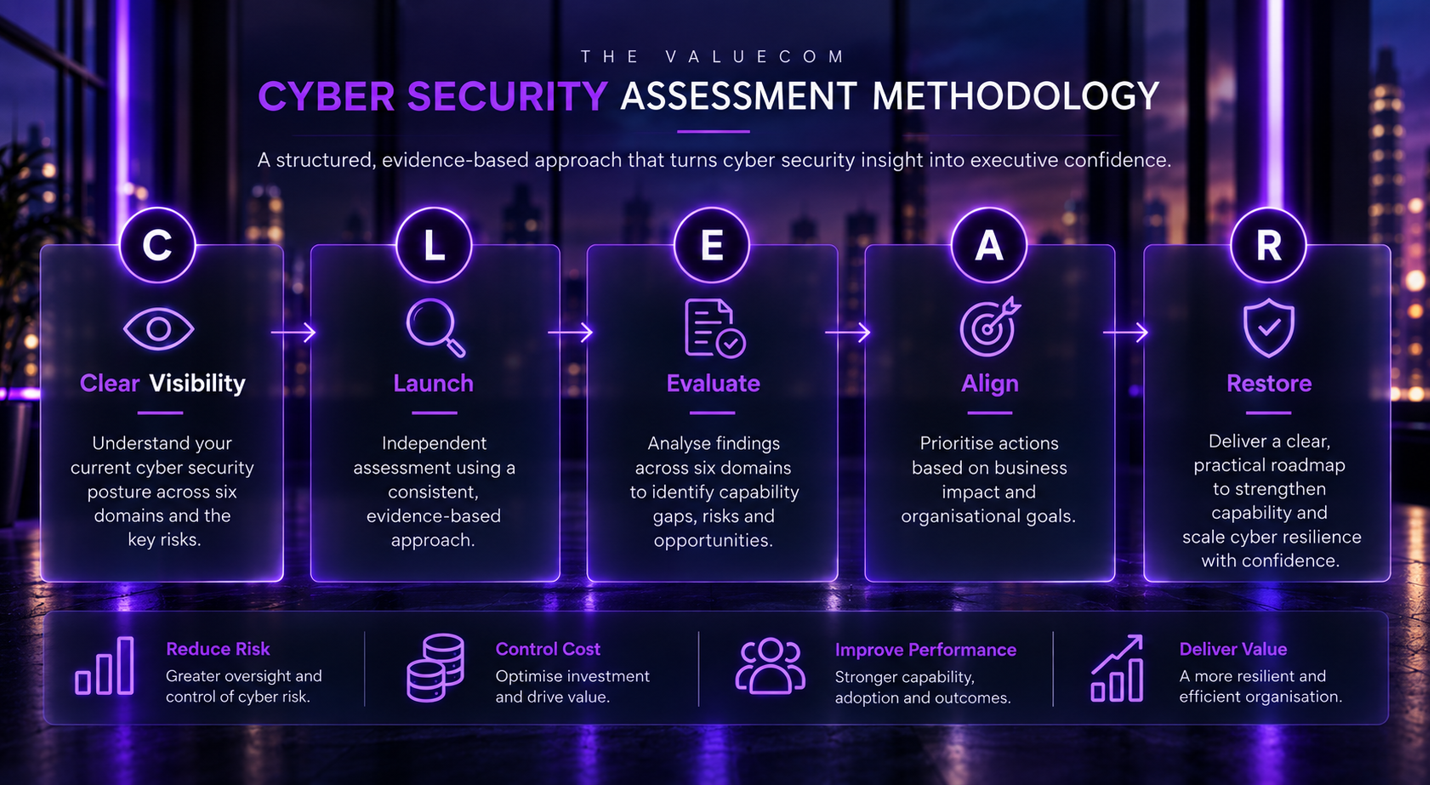
The Valuecom CLEAR™ Assessment Methodology
Every Executive Cyber Security Assessment follows the Valuecom CLEAR™ Assessment Methodology.
CLEAR™ independently assesses cyber maturity, risk and improvement priorities.
The result is a board ready assessment, 90-day improvement plan and strategic roadmap.
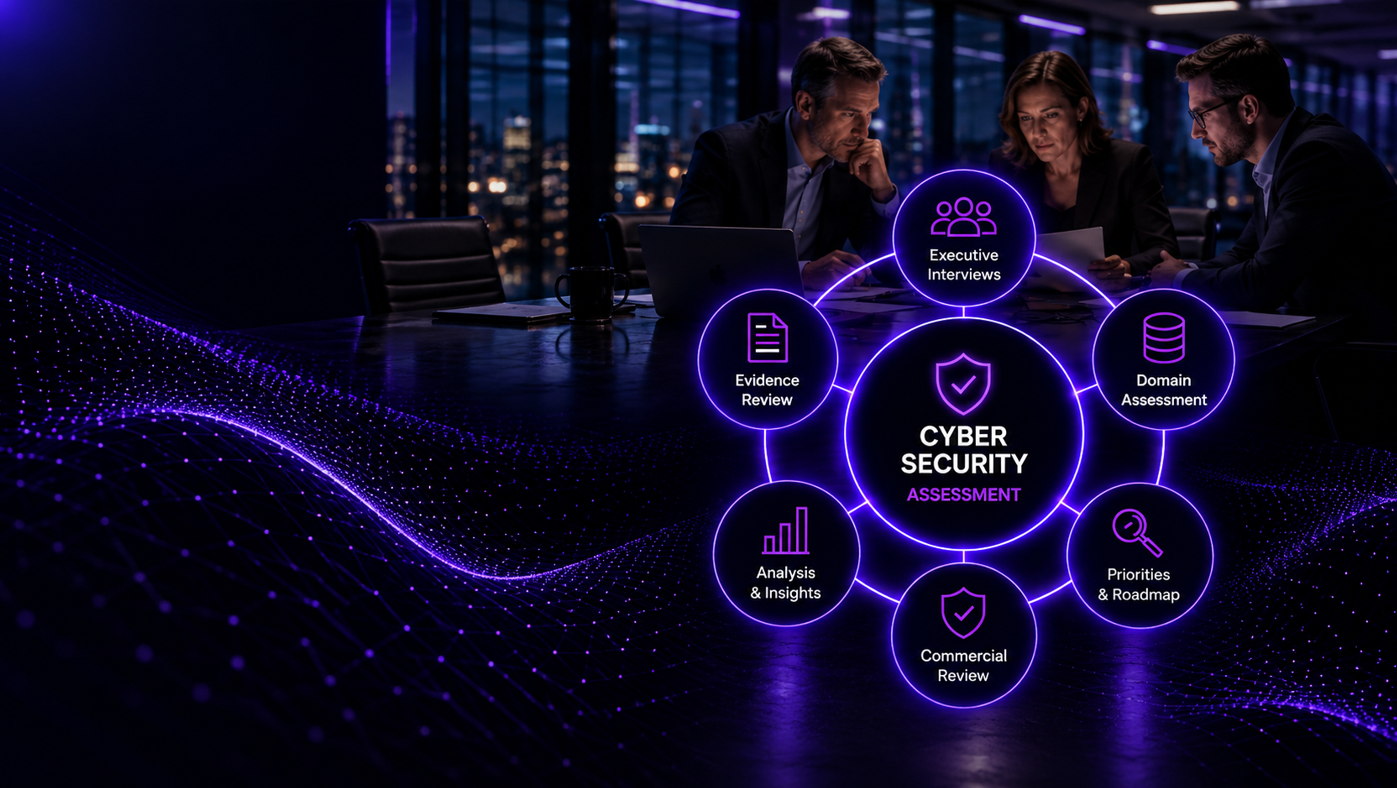
Evidence-Based Assessment
Based on:
Executive interviews
Cyber security evidence
Independent assessment
Every finding includes:
Evidence
Confidence
Maturity
Risk
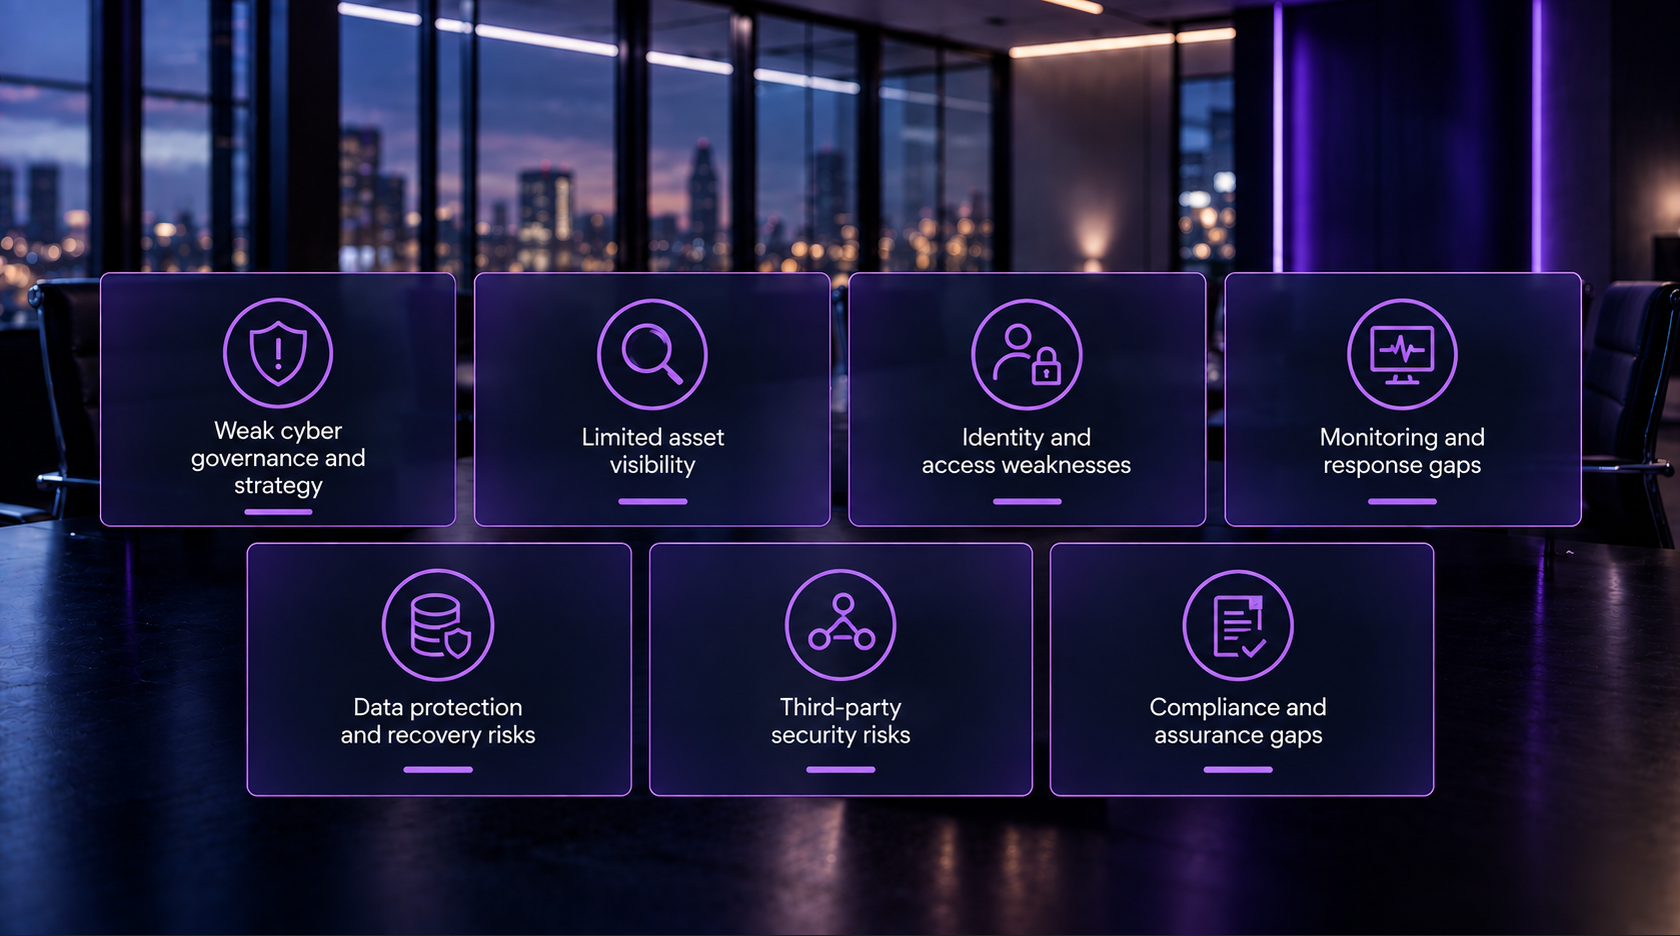
Typical Findings
Weak cyber governance and strategy
Limited asset visibility
Identity and access weaknesses
Security monitoring and response gaps
Data protection and recovery risks
Third-party security risks
Compliance and assurance gaps
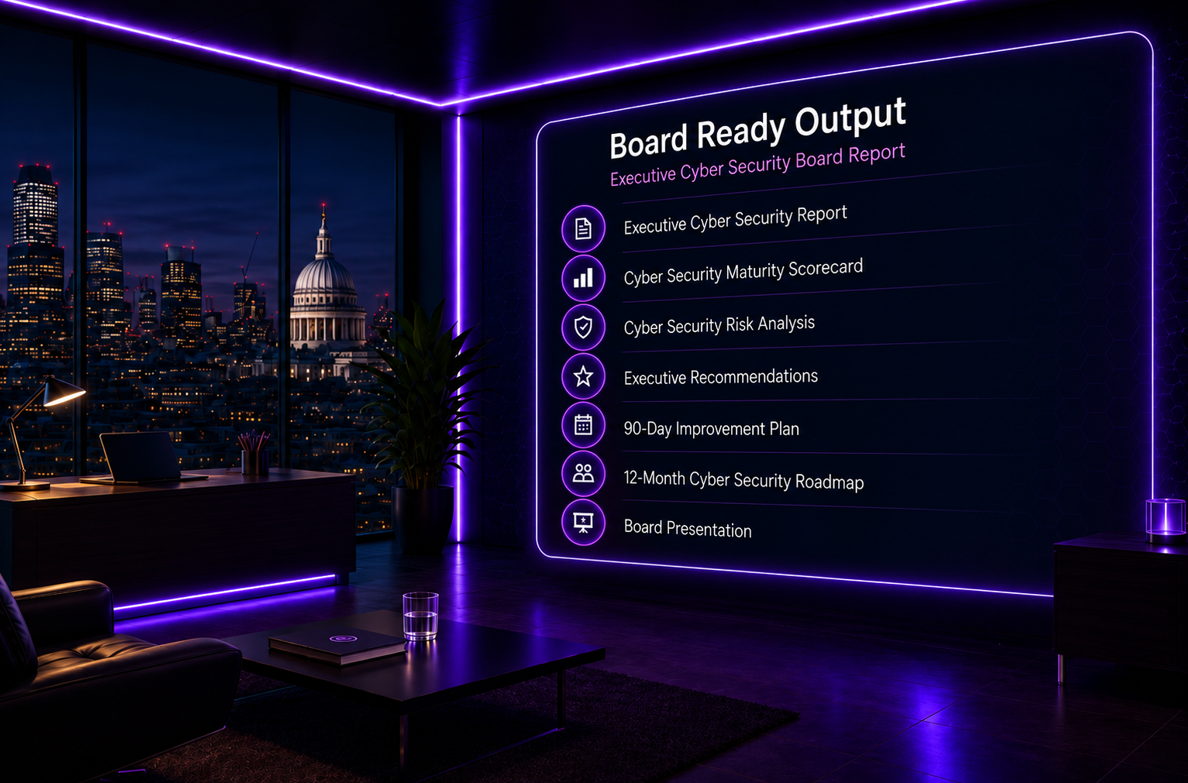
Board Ready Output
Executive Cyber Security Board Report
Cyber Security Maturity Scorecard
Executive Cyber Risk Analysis
Executive Recommendations
90-Day Cyber Security Improvement Plan
12-Month Cyber Security Roadmap
Board Presentation
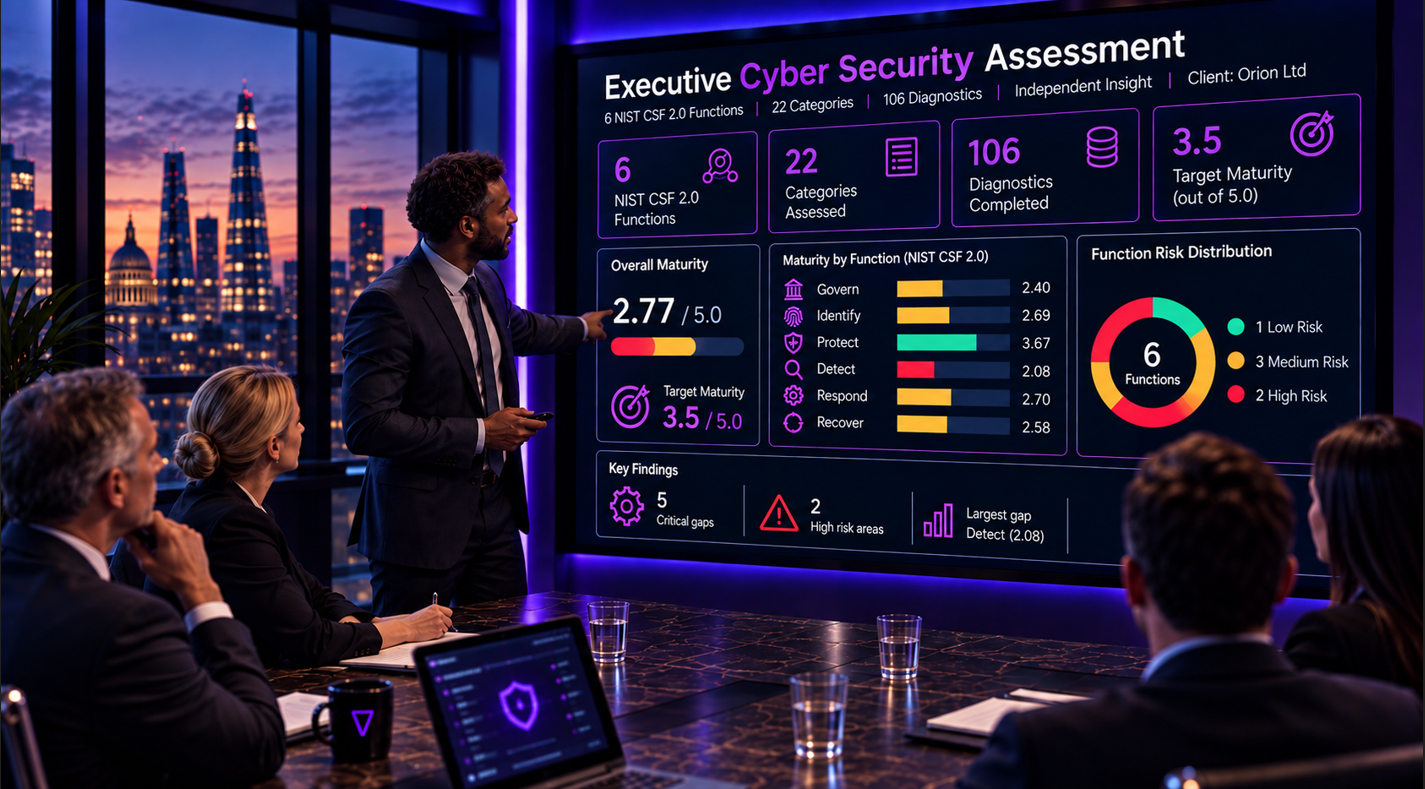
Outcomes
Visibility
Cyber maturity and risk.
Governance
Clear accountability and oversight.
Resilience
Reduced risk and stronger readiness.
Roadmap
90-day plan and 12-month roadmap
Why Valuecom
Independent cyber security assurance that strengthens governance, reduces risk and improves resilience.
What Makes Us Different
CISO/ Director Led
Senior cyber security expertise throughout.
Independent & Technology Agnostic
Objective, vendor-neutral recommendations.
Executive Governance Focus
Clear visibility of governance, capability and risk.
Board-Ready Outputs
Executive reporting, priorities and roadmap.
Ready to strengthen your cyber security capability?
Book an Executive Discussion:
✓ Current cyber security priorities
✓ Key risks and resilience
✓ Cyber Security Assessment overview
✓ Example board-ready outputs
✓ Whether the assessment is right for you